Um endereço IP (Internet Protocol) é um rótulo numérico único atribuído a cada dispositivo conectado a uma rede de computadores que utiliza o Protocolo da Internet para comunicação. Os endereços IP têm duas funções principais: identificar o host ou a interface de rede e fornecer a localização do host na rede.
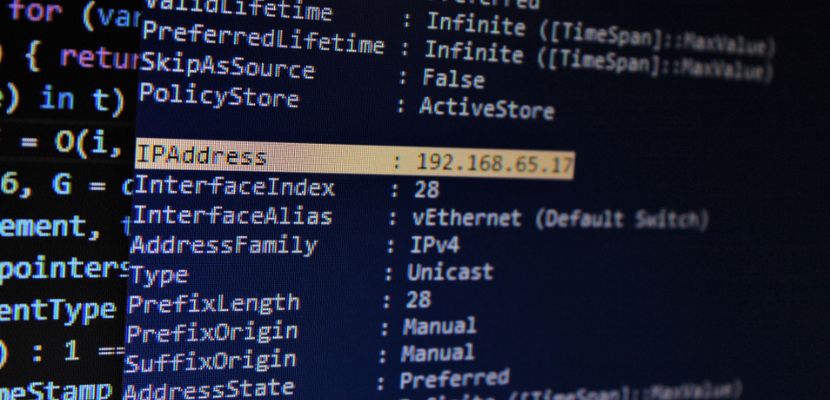
O que é um endereço IP?
Um endereço IP (Protocolo da Internet) é uma sequência distinta de números separados por pontos ou dois pontos que identifica cada computador que usa o Protocolo da Internet para se comunicar em uma rede. Este endereço não serve apenas como um identificador exclusivo para dispositivos em uma rede, mas também fornece meios para localizar e diferenciar esses dispositivos. A função principal de um endereço IP é permitir a transferência de dados entre uma origem e um destino, especificando os pontos finais exatos para essa troca de dados.
Os endereços IP funcionam em duas versões principais: IPv4 e IPv6 . Os endereços IPv4 são compostos por quatro octetos, cada um variando de 0 a 255, e são escritos no formato decimal pontilhado (por exemplo, 192.168.0.1). No entanto, devido ao crescimento exponencial da internet e ao esgotamento dos endereços IPv4 disponíveis, o IPv6 foi desenvolvido. Os endereços IPv6 são muito mais longos, usando 128 bits em comparação com os 32 bits do IPv4, e são escritos em formato hexadecimal, separados por dois pontos (por exemplo, 2001:0db8:85a3:0000:0000:8a2e:0370:7334). Essa expansão permite um número muito maior de endereços únicos, acomodando a expansão contínua de dispositivos conectados à internet. O endereço IP é fundamental para o processo de roteamento, onde os roteadores usam esses endereços para determinar o caminho mais eficiente para os dados viajarem pela internet até seu destino.
Como funcionam os endereços IP?
Quando um dispositivo, como um computador ou smartphone, se conecta à internet, ele recebe um endereço IP do seu provedor de serviços de internet (ISP) ou administrador de rede . Esse endereço IP funciona como um identificador único, garantindo que os dados enviados e recebidos sejam direcionados ao dispositivo correto. O processo de comunicação de dados envolve várias etapas principais:
- Criação de pacotes de dados. Quando você envia dados pela Internet, seja um e-mail, uma solicitação de página da Web ou um arquivo, os dados são divididos em pedaços menores chamados pacotes. Cada pacote inclui não apenas os dados, mas também informações importantes, como o endereço IP de destino e o endereço IP de origem.
- Roteamento. Roteadores, que são dispositivos que encaminham pacotes de dados entre redes de computadores, desempenham um papel crucial no direcionamento desses pacotes. Quando um pacote é enviado do seu dispositivo, ele primeiro chega a um roteador, que examina o endereço IP de destino e determina o melhor caminho a ser seguido pelo pacote. Esta decisão é baseada em tabelas de roteamento e protocolos que garantem eficiência transmissão de dados.
- Transmissão através de redes. O pacote viaja por vários roteadores e redes até chegar à rede associada ao endereço IP de destino. Cada roteador ao longo do caminho usa o endereço IP de destino para encaminhar o pacote para mais perto de seu destino final.
- Chegada e remontagem. Assim que o pacote chega à rede de destino, ele é direcionado para o dispositivo específico com o endereço IP correspondente. O dispositivo placa de interface de rede (NIC) recebe o pacote e o remonta com outros pacotes para reconstruir os dados originais.
- Resposta e reconhecimento. Se os dados enviados exigirem uma resposta, o dispositivo de destino criará seus próprios pacotes de dados, incluindo o endereço IP do remetente original como novo destino. Este processo se repete ao contrário, garantindo a comunicação entre os dois dispositivos.
Tipos de endereço IP
Os endereços IP vêm em diferentes tipos, cada um servindo a uma finalidade específica na infraestrutura de rede. Compreender essas variações é essencial para compreender como os dispositivos se comunicam nas redes e como os dados são roteados de forma eficiente.
IPv4
O IPv4 (Internet Protocol versão 4) é a quarta versão do Protocolo da Internet e um dos protocolos principais dos métodos de interconexão baseados em padrões na Internet. Ele utiliza um esquema de endereçamento de 32 bits, permitindo um total de aproximadamente 4.3 bilhões de endereços únicos. Os endereços IPv4 são normalmente escritos em notação decimal pontilhada, que consiste em quatro números decimais, cada um variando de 0 a 255, separados por pontos (por exemplo, 192.168.1.1). Apesar de seu uso generalizado, o número finito de endereços disponíveis levou ao desenvolvimento do IPv6.
IPv6
IPv6 (Internet Protocol versão 6) é a versão mais recente do protocolo de Internet e foi desenvolvido para resolver o esgotamento dos endereços IPv4. O IPv6 usa um formato de endereço de 128 bits, expandindo significativamente o número de endereços possíveis para 340 undecilhões (um número de 39 dígitos). Este vasto espaço de endereços permite o crescimento contínuo da Internet e a proliferação de dispositivos conectados. Os endereços IPv6 são escritos em hexadecimal e separados por dois pontos (por exemplo, 2001:0db8:85a3:0000:0000:8a2e:0370:7334), fornecendo uma solução mais complexa, mas flexestrutura viável.
Endereços IP públicos
Os endereços IP públicos são atribuídos a dispositivos que estão diretamente conectados à Internet, tornando-os acessíveis globalmente. Esses endereços são únicos e devem ser registrados em um registro da Internet para evitar conflitos. Endereços IP públicos são essenciais para web servers, E-mail serverse outros serviços voltados para a Internet, permitindo que sejam acessados de qualquer lugar do mundo. Eles permitem que os dispositivos se comuniquem entre si através de diferentes redes e são gerenciados por provedores de serviços de Internet (ISPs).
Endereços IP privados
Endereços IP privados são usados em redes locais e não são roteáveis na internet pública. Esses endereços são designados para uso interno em uma rede privada, como uma residência, escritório ou ambiente corporativo. Os endereços IP privados se enquadram em intervalos específicos definidos pela Autoridade para Atribuição de Números da Internet (IANA), como 192.168.0.0 a 192.168.255.255. A tradução de endereços de rede (NAT) é frequentemente usada para permitir que dispositivos com endereços IP privados acessem a internet, mapeando-os para um endereço IP público.
Endereços IP estáticos
Endereços IP estáticos são endereços fixos que não mudam com o tempo. Eles são configurados manualmente e frequentemente usados para servers, dispositivos de rede e qualquer equipamento que exija um endereço IP permanente. Endereços IP estáticos são cruciais para aplicações que precisam de acesso consistente, como por exemplo sites de hospedagem, corrida FTP servers, ou acesso remoto serviços. Eles fornecem estabilidade e confiabilidade, tornando-os ideais para serviços onde alterando endereços IP poderia causar interrupções.
Endereços IP Dinâmicos
Endereços IP dinâmicos são atribuídos aos dispositivos temporariamente e podem mudar sempre que o dispositivo se conecta à rede. Esses endereços são alocados automaticamente por um DHCP (protocolo de configuração de host dinâmico) server. Endereços IP dinâmicos são comumente usados para acesso geral à Internet para computadores pessoais, smartphones e outros dispositivos que não exigem um endereço IP permanente. Eles ajudam a conservar o conjunto de endereços IP disponíveis e a simplificar o gerenciamento da rede, automatizando o processo de atribuição de endereços.
Segurança de endereço IP
A segurança de endereços IP é um aspecto crucial para manter a segurança e a integridade das comunicações digitais na internet. Envolve diversas técnicas e práticas destinadas a proteger os endereços IP contra acessos não autorizados, ataques cibernéticos e atividades maliciosas. Uma segurança de endereços IP eficaz garante que os dados transmitidos pelas redes permaneçam confidenciais, íntegros e acessíveis apenas a usuários autorizados.
Ameaças à segurança de endereços IP
A segurança do endereço IP é essencial para proteger redes e dispositivos contra uma série de ameaças que podem comprometer a integridade dos dados, a privacidade e a funcionalidade geral da rede. Compreender estas ameaças é crucial para a implementação de medidas de segurança eficazes para a defesa contra atividades maliciosas direcionadas a endereços IP.
Falsificação de IP
A falsificação de IP ocorre quando um invasor envia pacotes IP de um endereço de origem falso (ou "falsificado") para ocultar sua identidade ou se passar por outro sistema. Essa técnica é frequentemente usada em vários tipos de ataques cibernéticos, como ataques de negação de serviço (DoS), em que o invasor inunda um alvo com tráfego para sobrecarregá-lo. A falsificação de IP também facilita ataques man-in-the-middle, onde o invasor intercepta e potencialmente altera as comunicações entre duas partes. O principal perigo da falsificação de IP reside na sua capacidade de contornar medidas de segurança de rede que dependem da verificação de endereços IP, levando a acessos não autorizados e violações de dados.
Ataques DDoS
Ataques distribuídos de negação de serviço (DDoS) envolvem sobrecarregar a rede de um alvo ou server com um enorme volume de tráfego de vários dispositivos comprometidos. O ataque visa esgotar os recursos do alvo, tornando-o indisponível para usuários legítimos. Os ataques DDoS são frequentemente realizados através de botnets, redes de computadores infectados controladas pelo invasor. O uso de vários endereços IP torna difícil mitigar esses ataques, pois torna-se difícil distinguir o tráfego malicioso de solicitações legítimas.
Verificação de endereço IP
A varredura de endereços IP é uma técnica de reconhecimento usada por atacantes para identificar endereços IP ativos e portas abertas em uma rede. Ao sondar sistematicamente uma série de endereços IP, os atacantes podem descobrir vulnerabilidades potenciais, como softwares sem patches ou dispositivos mal configurados, que podem ser exploradas. A varredura de endereços IP geralmente precede ataques mais direcionados, fornecendo aos atacantes informações valiosas sobre a estrutura da rede e suas fragilidades de segurança.
Ataques man-in-the-middle
Os ataques do tipo "homem no meio" (MitM, na sigla em inglês) ocorrem quando um atacante intercepta e pode alterar a comunicação entre duas partes sem o conhecimento delas. Ao se posicionar entre a vítima e o destino pretendido, o atacante pode interceptar informações confidenciais, como credenciais de login, ou injetar dados maliciosos no fluxo de comunicação. Os ataques MitM geralmente se baseiam em técnicas como falsificação de IP e falsificação de DNS para redirecionar o tráfego através do sistema do atacante.
Sequestro de endereço IP
O sequestro de endereços IP envolve um atacante que assume o controle ilegítimo de um intervalo de endereços IP, manipulando tabelas de roteamento ou explorando vulnerabilidades no protocolo de roteamento de borda (BGP) . Uma vez no controle, o atacante pode redirecionar o tráfego destinado aos endereços IP legítimos para sua própria rede, potencialmente interceptando ou modificando os dados. O sequestro de endereços IP pode interromper serviços de internet, facilitar o roubo de dados e levar a problemas generalizados de conectividade.
Botnets
Botnets são redes de dispositivos comprometidos, muitas vezes controlados remotamente por um invasor, usadas para realizar ataques cibernéticos coordenados, como ataques DDoS, Spam distribuição e roubo de dados. Cada dispositivo em uma botnet, conhecido como bot, opera sob o controle de um comando e controle server que dirige suas atividades. As botnets utilizam vários endereços IP para conduzir os seus ataques, tornando-os difíceis de detectar e mitigar.
Métodos de proteção de endereço IP
A proteção de endereços IP é essencial para proteger redes e dados contra diversas ameaças cibernéticas. A implementação de métodos de proteção robustos ajuda a prevenir acesso não autorizado, violações de dados e outras atividades maliciosas. Aqui estão alguns dos principais métodos de proteção de endereços IP, cada um abordando ameaças e vulnerabilidades específicas:
firewalls
Os firewalls são dispositivos ou softwares de segurança que monitoram e controlam o tráfego de rede de entrada e saída com base em regras de segurança predefinidas. Eles atuam como uma barreira entre redes confiáveis e não confiáveis, como a internet, bloqueando o acesso não autorizado e permitindo o tráfego legítimo. Os firewalls podem ser configurados para filtrar o tráfego com base em endereços IP, números de porta e protocolos, fornecendo uma primeira linha de defesa contra ameaças cibernéticas, como acesso não autorizado e intrusões na rede.
Tradução de Endereço de Rede (NAT)
A tradução de endereços de rede (NAT) é um método usado para mapear endereços IP privados para um único endereço IP público, mascarando os endereços IP internos de dispositivos em uma rede local. O NAT ajuda a ocultar a estrutura interna da rede de entidades externas, tornando mais difícil para os invasores atingirem dispositivos individuais. Ao expor apenas um único endereço IP público, o NAT aumenta a segurança e conserva o conjunto limitado de endereços IP públicos disponíveis.
Redes Privadas Virtuais (VPNs)
Redes privadas virtuais (VPNs) crie conexões seguras e criptografadas em redes públicas, protegendo efetivamente endereços IP e dados contra espionagem e interceptação. As VPNs permitem que os usuários se conectem à Internet por meio de uma conexão segura server, mascarando seus endereços IP reais e criptografia todos os dados transmitidos entre o dispositivo do usuário e a VPN server. Isso garante privacidade, segurança e anonimato, dificultando que invasores rastreiem ou interceptem comunicações.
Lista de permissões de endereços IP
A lista de permissões de endereços IP envolve a criação de uma lista de endereços IP confiáveis que têm permissão para acessar uma rede ou recursos específicos. Este método restringe o acesso apenas a usuários e dispositivos autorizados, reduzindo o risco de acesso não autorizado e possíveis ataques. A lista branca é particularmente útil para proteger sistemas, aplicações e serviços confidenciais, garantindo que apenas entidades conhecidas e confiáveis possam se conectar.
Sistemas de Detecção e Prevenção de Intrusão (IDPS)
Os sistemas de detecção e prevenção de intrusões (IDPS) monitoram o tráfego de rede em busca de atividades suspeitas e ameaças potenciais. Esses sistemas podem detectar e responder a tentativas de acesso não autorizado, anomalias e outros comportamentos maliciosos, analisando endereços IP e padrões de tráfego. O IDPS pode bloquear ou mitigar ameaças automaticamente em tempo real, fornecendo uma camada adicional de segurança para proteção contra vários ataques cibernéticos.
Lista negra de endereços IP
A lista negra de endereços IP envolve a manutenção de uma lista de endereços IP maliciosos ou suspeitos conhecidos aos quais foi negado acesso a uma rede ou sistema. Este método ajuda a prevenir ataques de fontes conhecidas, como botnets, spam servers, e outras entidades prejudiciais. A lista negra é frequentemente usada em conjunto com outras medidas de segurança para melhorar a proteção geral da rede e reduzir o risco de ameaças cibernéticas.
Camada de soquete seguro (SSL) e segurança da camada de transporte (TLS)
Camada de soquete seguro (SSL) e segurança da camada de transporte (TLS) são protocolos criptográficos projetados para proteger as comunicações em uma rede. Eles criptografam dados transmitidos entre um cliente e server, garantindo que os endereços IP e outras informações confidenciais permaneçam confidenciais e protegidos contra interceptação. SSL / TLS é amplamente utilizado para proteger o tráfego da Web, comunicações por e-mail e outras transações on-line, fornecendo uma defesa robusta contra espionagem e ataques man-in-the-middle.
Como procurar endereços IP?
A procura de endereços IP envolve o uso de várias ferramentas e métodos para identificar o endereço IP de um dispositivo ou para coletar informações sobre um endereço IP. Esses métodos podem ser usados para solução de problemas, gerenciamento de rede ou para fins de segurança. Aqui estão algumas maneiras comuns de procurar endereços IP:
Usando ferramentas de linha de comando
Uma das maneiras mais simples de consultar um endereço IP é usando ferramentas de linha de comando disponíveis na maioria dos sistemas operacionais.
- Janelas. Abra o prompt de comando e use o comando ipconfig para visualizar o endereço IP do seu dispositivo. Para obter informações de rede mais detalhadas, use ipconfig /all.
- macOS/Linux. Abra o Terminal e use o comando ifconfig (ou ip a no mais recente Distribuições Linux) para ver o endereço IP e a configuração de rede do seu dispositivo.
Serviços de pesquisa de IP on-line
Vários sites oferecem serviços de pesquisa de IP, fornecendo informações sobre endereços IP públicos. Esses serviços exibem detalhes como localização geográfica aproximada, ISP e domínio associado ao endereço IP. Sites populares de pesquisa de IP incluem WhatIsMyIP.com, IPinfo.io e serviços de geolocalização.
Pesquisa de WHOIS
Os bancos de dados WHOIS contêm informações de registro sobre nomes de domínio e endereços IP. Usando uma ferramenta de consulta WHOIS , você pode descobrir detalhes de propriedade, informações de contato e datas de registro de um endereço IP específico. Muitos sites, como ARIN WHOIS ou WHOIS.net, oferecem serviços de consulta WHOIS.
Ferramentas de digitalização em rede
Ferramentas de varredura de rede como o Nmap podem ser usadas para descobrir dispositivos em uma rede e coletar informações sobre seus endereços IP. O Nmap pode varrer uma variedade de endereços IP para identificar dispositivos ativos, portas abertas e serviços em execução nesses dispositivos.
Usando a interface web de um roteador
Se precisar consultar endereços IP na sua rede local, você pode acessar a interface web do seu roteador. A maioria dos roteadores fornece uma lista dos dispositivos conectados, juntamente com seus respectivos endereços IP. Para acessar a interface do roteador, geralmente basta digitar o endereço IP do roteador em um navegador web e fazer login com as credenciais apropriadas.
Pesquisa reversa de DNS
Uma pesquisa DNS reversa permite encontrar o nome de domínio associado a um endereço IP. Isso pode ser útil para identificar os nomes de host de dispositivos em uma rede. Ferramentas como o comando nslookup (disponível na maioria dos sistemas operacionais ) ou serviços online de pesquisa DNS reversa podem ser usados para essa finalidade.
Usando software de gerenciamento de rede
Softwares de gerenciamento de rede, como SolarWinds, PRTG Network Monitor ou ManageEngine, fornecem ferramentas abrangentes para monitorar e gerenciar dispositivos de rede. Essas ferramentas podem descobrir dispositivos automaticamente, exibir seus endereços IP e fornecer informações e relatórios detalhados da rede.
Ferramentas baseadas em navegador
Muitos navegadores da web possuem ferramentas integradas para procurar endereços IP. Por exemplo, as Ferramentas para Desenvolvedores do Chrome (acessíveis pressionando F12) mostram os endereços IP de sites da web. servers com que uma página da web está se comunicando. Isso pode ser útil para desenvolvedores web e administradores de rede.
